VPN-protocollen uitgelegd: WireGuard, OpenVPN, IKEv2 en wat je kiest
Een VPN-protocol is de set regels waarmee je apparaat en de VPN-server de tunnel opzetten en beschermen. Voor de meeste mensen is het antwoord: laat de standaard van je app staan, in veel apps is dat WireGuard of iets wat daarop is gebouwd. De rest van deze pagina vertelt wanneer dat antwoord verandert.

VPN-protocollen uitgelegd: WireGuard, OpenVPN, IKEv2 en wat je kiest
Een VPN-protocol is de set regels waarmee je apparaat en de VPN-server de tunnel opzetten en beschermen. Voor de meeste mensen is het antwoord: laat de standaard van je app staan, in veel apps is dat WireGuard of iets wat daarop is gebouwd. De rest van deze pagina vertelt wanneer dat antwoord verandert.
Voor wie deze gids is
Iedereen die in een VPN-app een protocolmenu ziet (WireGuard, OpenVPN, IKEv2, Stealth, QUIC, Shadowsocks) en wil weten of de keuze ertoe doet. Ook handig als je een VPN gebruikt op een netwerk dat VPN’s blokkeert, of er een op een router instelt.
Wat deze gids niet oplost
- Hij kiest geen aanbieder. Dat doet de VPN-vergelijking. Een protocol zegt hoe de tunnel is gebouwd, niet wat de aanbieder logt of waar die gevestigd is.
- Hij maakt een VPN niet anoniem. Zie VPN: wat het wel en niet doet.
- Het is geen cursus cryptografie. De onderdelen worden benoemd zodat je de featurelijst van een aanbieder kunt lezen, meer niet.
Wat een protocol precies doet
Elk VPN-protocol doet drie dingen: het controleert wie de twee kanten zijn, het spreekt sleutels af voor de versleuteling en het vervoert je verkeer in pakketjes over het gewone internet. Ze verschillen in hoe ze dat doen, hoeveel code dat kost en hoe het verkeer eruitziet voor een netwerk dat meekijkt.
Het protocol beïnvloedt snelheid, accuverbruik, hoe goed de tunnel het overschakelen tussen wifi en mobiel overleeft en of een streng netwerk hem herkent en blokkeert. Het verandert niet wat de aanbieder ziet zodra je verkeer is aangekomen.
De drie die je tegenkomt
| WireGuard | OpenVPN | IKEv2/IPsec | |
|---|---|---|---|
| Transport | Alleen UDP | UDP of TCP | UDP-poorten 500 en 4500 (data in IPsec ESP) |
| Sleuteluitwisseling en cijfers | Vaste moderne set (Curve25519, ChaCha20-Poly1305, BLAKE2s) | TLS, met onderhandelbare cijfers | Onderhandeld tussen beide kanten |
| Waar je het tegenkomt | Standaard in veel huidige VPN-apps; ook routers en Linux | Oudere apps, routers, netwerken die UDP blokkeren | Een ingebouwde client in je besturingssysteem; sommige aanbiedersapps |
| Grootste zwakte | Verbergt niet dat het WireGuard is | Ook herkenbaar; in klassieke vorm zwaarder en trager | Vaste poorten, dus makkelijk te blokkeren; sommige aanbieders stoppen ermee |
WireGuard
WireGuard gebruikt één vaste set moderne cryptografische bouwstenen: Curve25519 voor de sleuteluitwisseling, ChaCha20 met Poly1305 voor versleuteling, BLAKE2s voor hashing en een handshake gebaseerd op het Noise-framework. Er is geen cijfermenu dat je verkeerd kunt instellen. Het zit sinds versie 5.6, uitgebracht op 29 maart 2020, in de Linux-kernel en draait op Windows, macOS, iOS, Android en BSD.
Het is ook stil van opzet: een WireGuard-server antwoordt helemaal niet op een pakket van een client die hij niet kent. Het project zegt aanzienlijk sneller te willen zijn dan OpenVPN. Dat is de eigen claim van het project; de echte snelheid hangt af van de servers van de aanbieder en je verbinding.
De eigen pagina “known limitations” van het project somt op wat WireGuard niet doet:
- Het probeert zich niet te verbergen. “WireGuard does not focus on obfuscation.” Een netwerk dat naar WireGuard-verkeer zoekt, kan het herkennen.
- Het draait niet over TCP. Het project zegt dat TCP door TCP tunnelen slecht presteert. Alles wat TCP nodig heeft, moet de aanbieder of jijzelf er bovenop zetten.
- Het is standaard niet post-quantum-veilig. Het project beschrijft een optionele vooraf gedeelde sleutel als manier om daar bescherming aan toe te voegen.
OpenVPN
OpenVPN gebruikt TLS om te authenticeren en sleutels af te spreken, en draait over UDP of TCP. Die flexibiliteit is waarom het nog bestaat: op een netwerk dat UDP blokkeert of alleen webverkeer doorlaat, kan OpenVPN over TCP op poort 443 naar buiten waar gewone WireGuard dat niet kan. Verbergen doet het zich niet: in een studie uit 2022 met een internetprovider met een miljoen gebruikers herkenden onderzoekers ruim 85% van de OpenVPN-verbindingen en 34 van 41 “geobfusceerde” VPN-configuraties. De prijs is een grotere, oudere codebase en in de klassieke vorm meer overhead. OpenVPN 2.6 kreeg een “data channel offload”-optie die het versleutelwerk naar de kernel verplaatst, wat die overhead verkleint; daarvoor is kernelondersteuning nodig (in Linux zelf sinds 6.16, op oudere kernels een aparte module) en je ziet het niet in elke app.
IKEv2/IPsec
IKEv2 is de onderhandelingshelft van IPsec (RFC 7296): het authenticeert beide kanten, zet gedeelde sleutels op en spreekt af welke algoritmes gelden, waarna IPsec de data vervoert. De onderhandeling loopt over UDP-poorten 500 en 4500. Het grote voordeel is dat actuele versies van Windows, macOS, iOS en Android een IKEv2-client bevatten, dus je hebt geen extra app nodig. Met de uitbreiding MOBIKE (RFC 4555) overleeft een tunnel een netwerkwissel. De keerzijde: Proton noemt IPsec zo complex dat het slechte implementaties in de hand werkt, en door de vaste poorten is het makkelijk te blokkeren.
Aanbieders laten de oude vallen
Protocollijsten op aanbiedersites veranderen, en een deel van wat oudere gidsen zeggen klopt niet meer:
- Mullvad heeft OpenVPN verwijderd. De desktop-app 2025.14 (december 2025) liet het weg, en Mullvad zei dat de laatste OpenVPN-servers uiterlijk 15 januari 2026 verdwenen. De opgegeven reden: WireGuard biedt nu hetzelfde niveau van obfuscatie met betere beveiliging en prestaties. Een router of app die nog voor Mullvad via OpenVPN is ingesteld, zou uiterlijk op die datum stoppen met werken en heeft een WireGuard-configuratie nodig.
- Proton VPN heeft OpenVPN uit zijn Apple-apps gehaald en IKEv2 van iPhone en iPad; op de Mac wordt IKEv2 uitgefaseerd. De supportpagina noemt beveiligingszorgen over Apples eigen IKEv2-implementaties en noemt WireGuard en het eigen Stealth-protocol als vervanging. Ook de Android-app biedt geen OpenVPN meer. De protocolpagina van Proton noemt OpenVPN nu alleen nog voor de Linux-app, al staat Windows nog wel op die supportpagina en in de openbare broncode van de Windows-app.
Staat in een review of een oude handleiding dat een aanbieder “WireGuard, OpenVPN, IKEv2” biedt, controleer dan de huidige pagina van de aanbieder voordat je erop vertrouwt.
Als het netwerk VPN’s blokkeert: obfuscatie
Omdat gewone WireGuard zich niet verbergt, voegen aanbieders een vermomming toe. Die maakt je niet privater tegenover de aanbieder; ze verandert alleen wat een netwerk tussen jou en de aanbieder ziet. Je hebt dit alleen nodig als je VPN niet verbindt op een hotel-, school-, kantoor- of landelijk netwerk.
- Mullvad biedt vier opties voor WireGuard: UDP-over-TCP, Shadowsocks, QUIC en Lightweight WireGuard Obfuscation (LWO). QUIC tunnelt het verkeer via een HTTP-proxy met het MASQUE-protocol, zodat het op webverkeer lijkt; Mullvad merkt op dat staatscensors HTTP zelden blokkeren, maar China blokkeert sinds april 2024 QUIC-verbindingen naar domeinen op een lijst. LWO husselt de header van elk WireGuard-pakket, wat weinig snelheid en accu kost; naar onze lezing is het ook de lichtere vermomming. Met de standaardinstelling Automatic probeert de app deze opties zelf na mislukte verbindingspogingen. Van Shadowsocks is het best gedocumenteerd dat het wordt betrapt: onderzoekers hebben laten zien dat de Great Firewall van China Shadowsocks-servers herkent aan de grootte en willekeurigheid van het eerste pakket en door ze te bevragen, en een studie uit 2023 vond dat hij sinds november 2021 ook volledig versleuteld verkeer passief herkent, met vuistregels op een deel van het verkeer naar populaire datacenters. Dat onderzoek gaat over China; voor andere netwerken hebben we geen vergelijkbare gegevens, dus reken er niet op waar de censuur zwaar is.
- Proton VPN heeft Stealth, een op WireGuard gebaseerd protocol dat in een geobfusceerde TLS-tunnel over TCP draait, en een “WireGuard TCP”-modus die poort 443 kan gebruiken. De standaardinstelling Smart kan zelf van protocol wisselen als er een wordt geblokkeerd.
De afweging is snelheid en accu: een tunnel in nog een laag wikkelen kost doorvoer. Zet het aan als je het nodig hebt, niet als standaard. Een vermomming verkleint de kans dat je wordt opgemerkt, maar sluit die niet uit: is een VPN gebruiken zelf gevaarlijk waar je bent, reken dan niet op een van deze opties alleen.
Post-quantum-bescherming
De sleuteluitwisseling in standaard WireGuard kan in principe door een voldoende grote kwantumcomputer worden gebroken, wat telt als iemand je versleutelde verkeer nu opslaat om het later te ontsleutelen. Het antwoord van WireGuard zelf is dat je een vooraf gedeelde sleutel kunt toevoegen. Mullvad doet dat automatisch: de app wisselt een vooraf gedeelde sleutel uit met algoritmes die bestand zijn bedoeld tegen kwantumaanvallen (ML-KEM en HQC; HQC verving in 2025 Classic McEliece) en heeft dit sinds 2025 standaard aan op alle desktopplatforms en volgens de changelogs ook in de mobiele apps. Zit “nu opslaan, later ontsleutelen” in je dreigingsmodel, dan is dit de functie om bij het vergelijken van aanbieders op te letten. Voor de meeste lezers is het een extraatje, geen doorslaggevende factor.
Merknamen voor protocollen
“NordLynx” van NordVPN en “Proton protocols” van Proton zijn WireGuard eronder, met eigen toevoegingen. NordVPN zegt een eigen dubbel NAT-systeem toe te voegen voor meer privacy. Proton zegt dat zijn framework een nieuwe WireGuard-clientimplementatie in Rust is, in augustus 2026 in bèta op meerdere platforms. Een naam kan ook op een ander protocol wijzen: Lightway, de standaard van ExpressVPN, is een eigen protocol op de wolfSSL-bibliotheek en geen WireGuard. Kijk dus waar een naam voor staat, en behandel de marketingclaims zoals “geaudit” (zie beveiligingsaudits uitgelegd): vraag wat precies wordt gedekt.
Wat je kiest
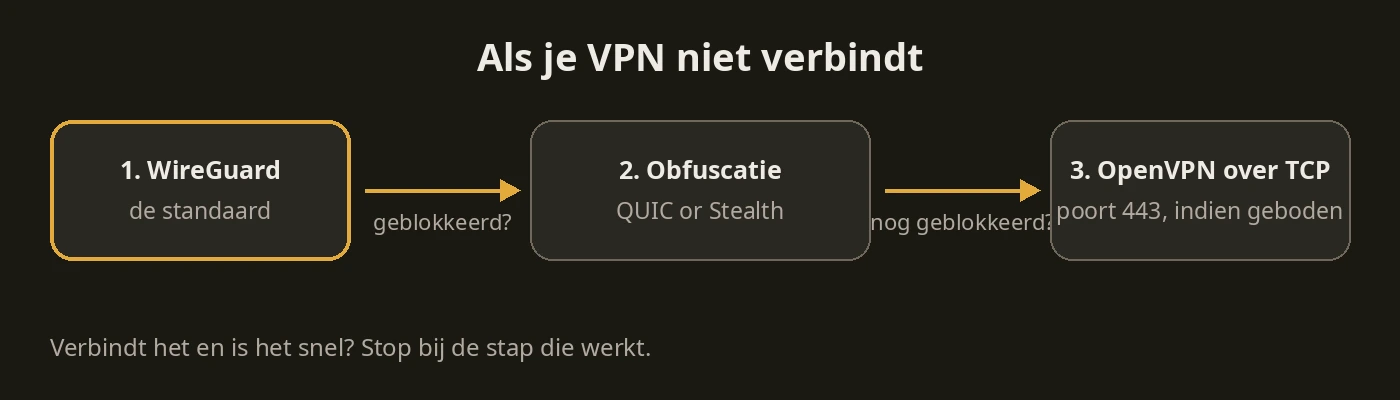
- Standaard: de keuze van je app, vaak WireGuard. Biedt de app “automatisch” of “smart” protocolkeuze, dan is aan laten staan prima.
- Verbinding geblokkeerd of wankel op een streng netwerk: probeer de obfuscatieoptie van de aanbieder (Mullvad QUIC of UDP-over-TCP op poort 443, Proton Stealth), of OpenVPN over TCP op poort 443 als de aanbieder dat nog biedt.
- Router of ouder apparaat: gebruik wat de firmware ondersteunt. WireGuard als het kan, anders OpenVPN. Zie de GL.iNet-reisrouter instellen voor een WireGuard-voorbeeld.
- Ingebouwde systeem-VPN zonder extra app: IKEv2 is de realistische optie, bijvoorbeeld een VPN van je werkgever.
- Bang dat opgeslagen verkeer later wordt ontsleuteld: kies een aanbieder met post-quantum-sleuteluitwisseling aan.
Wanneer dit overkill is
Verbindt je VPN en is hij snel, stop dan. Je hoeft geen cijfers te vergelijken, en van protocol wisselen om het wisselen levert geen privacy op. Logging, rechtsgebied en staat van dienst van de aanbieder wegen veel zwaarder dan welk protocol de tunnel draagt.
Stoppunt
Je bent klaar als je weet welk protocol je VPN-app gebruikt, dat de standaard prima is tenzij je een reden hebt, en wat je als eerste zou veranderen als de verbinding werd geblokkeerd.
Volgende stap
Kies of controleer je VPN
- VPN-vergelijking: aanbieders naast elkaar
- VPN: wat het wel en niet doet
- Mullvad VPN-review
- Privé-DNS-gids: DNS-over-HTTPS en DNS-over-TLS, iets anders dan een VPN-protocol
Logopaneel: logo’s van Mullvad VPN (GPLv3), Proton VPN, NordVPN, WireGuard en OpenVPN via Wikimedia Commons; de logo’s zijn handelsmerken van hun eigenaren en hun vermelding hier betekent geen goedkeuring. Diagrammen: PrivacyGear.
Bronnen: GFW Report-artikelen over Shadowsocks (ACM IMC 2020), volledig versleuteld verkeer (USENIX Security 2023) en QUIC (USENIX Security 2025); Xue et al., “OpenVPN is Open to VPN Fingerprinting” (USENIX Security 2022); WireGuard-pagina’s over protocol, known limitations, installatie en de homepage, en de whitepaper (wireguard.com); release-notes Linux 5.6 en 6.16 (kernelnewbies.org); OpenVPN-repository (README.dco.md, Changes.rst, manpagina) en downloadpagina; RFC 7296 en RFC 4555 (IETF); documentatie van Microsoft, Apple en Android (AOSP Settings) over ingebouwde IKEv2-clients; Mullvad-hulp- en blogpagina’s, changelogs en broncode van de apps; Proton VPN-support- en blogpagina’s en broncode van de Windows-app; supportartikelen van NordVPN; protocolpagina’s van ExpressVPN. Gecontroleerd op 2026-11-11.