YubiKey 5 NFC vs Nitrokey 3 NFC
Hardwarebeveiligingssleutels zijn de sterkste phishingbestendige 2FA die de meeste mensen kunnen krijgen, en ze hebben geen batterij nodig. Deze pagina vergelijkt de twee die privacybewuste gebruikers domineren: YubiKey 5 NFC en Nitrokey 3 NFC.
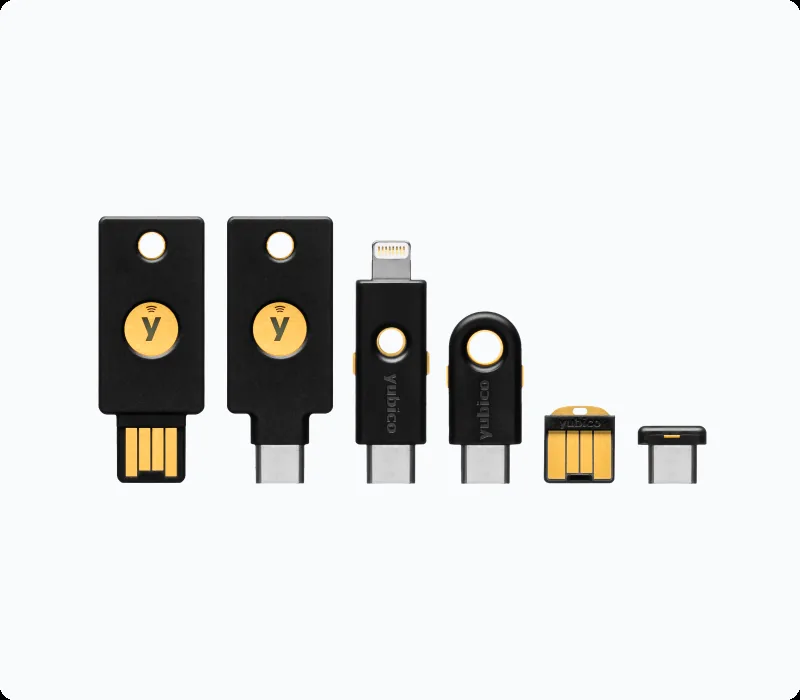
YubiKey 5 NFC vs Nitrokey 3 NFC
Hardwarebeveiligingssleutels zijn de sterkste phishingbestendige 2FA die de meeste mensen kunnen krijgen, en ze hebben geen batterij nodig. Deze pagina vergelijkt de twee die privacybewuste gebruikers domineren: YubiKey 5 NFC en Nitrokey 3 NFC.
Voor wie is dit? Voor wie hardware 2FA wil — de sterkste bescherming tegen phishing voor accounts die er echt toe doen. Zinvol voor journalisten, advocaten, politici en beheerders van kritieke accounts. Zie ook de 2FA gids voor wanneer een hardware sleutel nodig is en wanneer niet.
De kernverschillen
| YubiKey 5 NFC | Nitrokey 3 NFC | |
|---|---|---|
| Adviesprijs (webshop fabrikant) | USD 58 / EUR 70,18 | EUR 60 (3A NFC), EUR 65 (3C NFC); geen prijs in USD |
| Firmware | Gesloten (5.8 op de huidige voorraad) | Open-source |
| Firmware updates | Niet mogelijk | Mogelijk |
| Passkeys opgeslagen op de sleutel | 100 | Tot ongeveer 30 (schatting van Nitrokey) |
| Protocollen | FIDO2/WebAuthn, U2F, OTP/OATH, PIV, OpenPGP | FIDO2/WebAuthn, U2F, Password Safe/OTP, PIV, OpenPGP |
| NFC | Ja | Ja |
| USB | USB-A; USB-C is het model 5C NFC | USB-A (3A NFC) of USB-C (3C NFC) |
| Productie | Zweden (geprogrammeerd in de VS) | Duitsland |
| Certificering | FIDO2 L2; FIPS 140-3 alleen voor de aparte FIPS-serie | Secure element CC EAL 6+; firmware voor iedereen in te zien |
YubiKey 5 NFC
Yubico’s USB-A-model met NFC; de YubiKey 5C NFC is dezelfde sleutel met USB-C, voor dezelfde prijs. Hij werkt bij elke dienst die FIDO2- of U2F-beveiligingssleutels ondersteunt, en Yubico noemt onder meer Google, Microsoft, AWS, Okta, 1Password en Bitwarden.
Sterke punten:
- Bewaart tot 100 passkeys, meer dan de Nitrokey
- Geen firmware-updates: volgens Yubico kunnen updates zelf nieuwe kwetsbaarheden introduceren
- NFC voor telefoons en tablets die dat ondersteunen
- IP68 water- en stofbestendig, bestand tegen pletten (specificaties van Yubico)
Zwakke punten:
- Gesloten firmware — je kunt niet controleren wat er in de chip zit
- Firmware niet bij te werken: als er een kwetsbaarheid wordt gevonden in de firmware, moet je een nieuwe kopen
- Iets duurder dan de Nitrokey 3
Voor wie: De meeste gebruikers die gewoon een betrouwbare, goed ondersteunde sleutel willen zonder ideologische bezwaren tegen gesloten firmware.
Nitrokey 3 NFC
Nitrokey is een Duits bedrijf uit Teltow, bij Berlijn, dat hardware beveiligingsproducten bouwt op open-source basis. De firmware van de Nitrokey 3 is openbaar en geschreven in Rust.
Sterke punten:
- Volledig open-source firmware — community en onderzoekers kunnen controleren wat er gebeurt
- Firmware-updates mogelijk: kwetsbaarheden kunnen worden gepatcht zonder nieuwe hardware
- Gemaakt in Duitsland; volgens Nitrokey in handen van de eigenaren en zelf gefinancierd
- Iets goedkoper dan YubiKey
Zwakke punten:
- Bewaart minder passkeys: tot ongeveer 30 op de Nitrokey 3 NFC volgens Nitrokey’s eigen schatting (inlogs die geen passkey op de sleutel opslaan zijn onbeperkt)
- De webshop van Nitrokey noemt geen water- of pletbestendigheid, terwijl Yubico zijn sleutel IP68 geeft
- Minder gangbaar model met een kleinere gebruikersgroep (onze inschatting)
Voor wie: Gebruikers voor wie open-source firmware een harde eis is, of die iets minder per sleutel willen betalen, back-upsleutel inbegrepen.
Welke koop je?
Koop YubiKey 5 NFC als: Je compatibiliteit en ruimte voor veel passkeys belangrijk vindt, je geen bezwaar hebt tegen gesloten firmware, en je bereid bent iets meer te betalen.
Koop Nitrokey 3 NFC als: Open-source firmware een harde eis is, je een iets lagere prijs per sleutel wil, of je Europese productie wil ondersteunen.
Koop altijd twee sleutels. Eén als primaire, één als back-up, en registreer ze allebei bij elk account. Een verloren of beschadigde sleutel zonder back-up betekent dat je buiten je accounts staat.
De EUCLEAK-kwetsbaarheid (2024)
In 2024 maakten onderzoekers EUCLEAK bekend, een side-channel-fout in de Infineon-cryptobibliotheek die de YubiKey 5-serie gebruikt. Bij een YubiKey met firmware ouder dan 5.7 kon een aanvaller met fysiek bezit van de sleutel, gespecialiseerde labapparatuur en tijd een privésleutel achterhalen en de sleutel klonen voor één specifiek doelaccount. Yubico’s firmware 5.7 (mei 2024) stapte over op Yubico’s eigen cryptobibliotheek en is niet kwetsbaar — maar reeds verkochte sleutels zijn niet bij te werken, dus de enige oplossing voor een oudere YubiKey is vervangen.
De Nitrokey 3 was niet getroffen: die gebruikt een NXP secure element in plaats van een Infineon-chip, en Nitrokey gebruikte de kwestie om precies het argument te maken dat deze vergelijking al beschrijft — dat bij te werken open firmware beperkt hoeveel schade een fout in een hardwarebibliotheek kan aanrichten.
In de praktijk is EUCLEAK een probleem van gerichte aanvallers, niet van massaschaal: het vereist de fysieke sleutel en labapparatuur, dus een YubiKey blijft veel beter dan geen hardware sleutel. Maar het is een concreet, echt voorbeeld van de “gesloten, niet bij te werken firmware”-afweging hieronder, geen hypothetisch geval.
Kanttekeningen
Het grootste risico zit vaak in de setup-discipline, niet in de merkkeuze: Een goede sleutel kopen is minder belangrijk dan hem daadwerkelijk op je belangrijke accounts registreren, een back-upsleutel bewaren, en je herstelroutes op orde hebben.
Open versus gesloten firmware is een echte afweging, maar niet de enige: Sommige kopers focussen te veel op filosofie en te weinig op ondersteuning, compatibiliteit en opzetdrempel. Het juiste antwoord hangt af van wat je in de praktijk gaat bijhouden.
Hardware sleutels zijn niet automatisch noodzakelijk voor iedereen: Ze zijn uitstekend voor accounts met hoge waarde en hogere risicoprofielen, maar kosten meer moeite dan app-gebaseerde TOTP. Als je ze niet goed bijhoudt, wordt de “sterkere” optie een dode last.
Gebruik met GrapheneOS
De eigen documentatie van GrapheneOS gaat niet over beveiligingssleutels. Meldingen op het forum (2024-2025) zeggen dat inloggen met een sleutel via sandboxed Google Play loopt, dat daarvoor netwerktoegang nodig heeft, en dat de NFC-optie kan ontbreken bij passkeys of pincode-invoer, terwijl USB dan wel werkt. Test je sleutel dus eerst op je eigen telefoon.
Heeft je telefoon alleen USB-C, dan betekent die USB-route de YubiKey 5C NFC of Nitrokey 3C NFC, of een adapter.
Voordelen en nadelen
Voordelen
- Hardwarematige FIDO2/WebAuthn — bestand tegen phishing, omdat de sleutel controleert op welke site je inlogt
- Geen batterij nodig (Yubico geeft de YubiKey 5 NFC op voor 100.000+ keer insteken)
- YubiKey 5 NFC werkt ook via NFC; test dat op GrapheneOS eerst (zie hierboven)
- Nitrokey heeft bij te werken open-source firmware — kwetsbaarheden zijn te patchen zonder nieuwe hardware
- Nitrokey is iets goedkoper, dus ook de back-upsleutel kost minder
Nadelen
- YubiKey-firmware is gesloten en niet bij te werken — bij een gevonden firmware-kwetsbaarheid moet je een nieuwe sleutel kopen
- Nitrokey 3 NFC bewaart tot ongeveer 30 passkeys (schatting van Nitrokey) tegen 100 op de YubiKey, en heeft een kleinere gebruikersgroep
- Koop altijd twee sleutels — wie de enige sleutel kwijtraakt zonder back-up, staat buiten al zijn accounts
Conclusie
Beide sleutels zijn goede keuzes. De YubiKey is de veilige keuze voor brede compatibiliteit en veel passkeys. De Nitrokey is de principiële keuze voor wie open-source firmware serieus neemt. Voor de meeste gebruikers is het verschil in dagelijks gebruik klein.
Volgende stap
Heb je de YubiKey of Nitrokey gekozen?
- Hardware beveiligingssleutel gids — accounts koppelen, back-upsleutel instellen en herstelplan opstellen
Vergelijkbare opties
- Twee-factor authenticatie gids — wanneer een hardware sleutel meerwaarde heeft ten opzichte van TOTP-apps
Wil je verder gaan?
- Profiel: IT professional / sysadmin — privileged access maakt jou een doelwit
- Profiel: advocaat, notaris of politicus — beroepsgeheim en hardware 2FA